Relatório do Netskope Threat Labs revela exposição de informações confidenciais, credenciais e propriedade intelectual, enquanto conexões automatizadas de IA ampliam o desafio de governança.
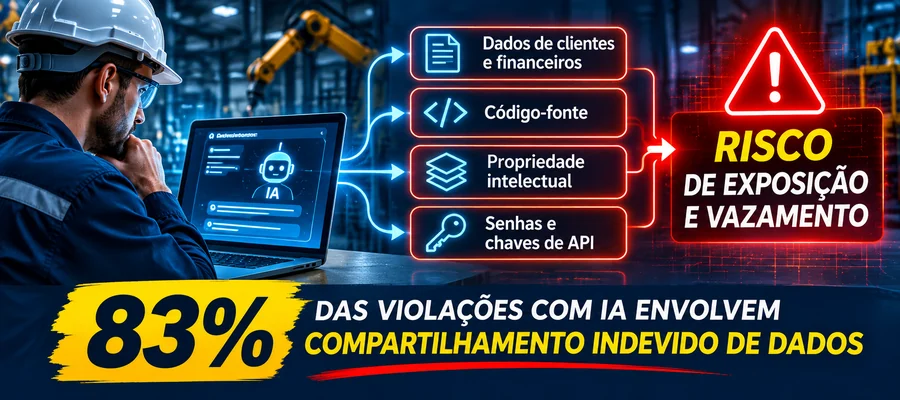
A adoção acelerada de inteligência artificial pelas indústrias está criando um problema que muitas empresas ainda não conseguem controlar: a circulação de informações confidenciais entre sistemas corporativos e ferramentas de IA. Segundo o relatório Netskope Threat Labs Manufacturing 2026, 83% das violações de políticas relacionadas à IA observadas no setor industrial envolvem envio de dados às aplicações em desacordo com as regras das organizações.
O percentual não significa que 83% das empresas sofreram invasões ou vazamentos comprovados. Ele descreve a proporção de violações de políticas de dados relacionadas à entrada de informações em ferramentas de IA. A distinção é essencial para compreender o alcance do estudo, que se baseia em telemetria anonimizada de organizações atendidas pela Netskope.
A origem da exposição está no uso cotidiano da IA
A inteligência artificial passou a integrar editores de documentos, plataformas de colaboração, sistemas de desenvolvimento e aplicações em nuvem antes que muitas organizações concluíssem seus inventários de dados e avaliações de risco. A proporção de usuários industriais que utilizam ativamente aplicações de IA subiu de 40% para 67% em um ano, segundo a Netskope. O levantamento também indica que 96% dos funcionários usam aplicações com funcionalidades de IA incorporadas.
Um relatório de produção enviado para resumo, um contrato submetido para análise ou um trecho de código compartilhado para depuração podem conter informações confidenciais. A transferência pode ocorrer por um prompt, anexo ou chamada de API. Mesmo que a comunicação seja criptografada, o conteúdo chega ao serviço escolhido para processamento, o que exige verificar a autorização, a finalidade e as condições contratuais de tratamento.
Entre as violações de políticas de dados relacionadas à IA, informações sujeitas a proteção legal ou regulatória correspondem a 57% dos eventos; senhas e chaves de API, a 19%; propriedade intelectual, a 16%; e código-fonte, a 9%. Esses grupos devem ser lidos conforme a classificação do relatório, sem pressupor que sejam categorias mutuamente exclusivas.
Agentes e MCP ampliam os caminhos de acesso
Não foi identificada uma CVE única por trás dos números. O problema observado é principalmente de governança e controle de fluxo de informações. Quando uma aplicação recebe um documento confidencial, o risco depende de quem autorizou a transmissão, quais dados foram incluídos, quais políticas foram aplicadas e como o serviço trata e retém o conteúdo.
Com agentes conectados a repositórios, bases de dados e ferramentas corporativas, a preocupação também alcança as permissões de execução. O Model Context Protocol (MCP) padroniza conexões entre aplicações de IA e sistemas externos. O Netskope Threat Labs registrou aumento de 490% nas entidades não humanas que interagem com servidores MCP remotos e de 600% nos eventos associados ao protocolo. Trata-se de crescimento de utilização, não de uma contagem de ataques confirmados.
Um agente com acesso a documentos internos e autorização para consultar ferramentas externas pode ampliar a exposição se operar com privilégios excessivos ou se não preservar as restrições do usuário de origem. Conteúdo externo malicioso também pode tentar induzir operações indevidas por meio de prompt injection. Esse é um risco técnico complementar, não uma causa demonstrada para os 83% relatados.
Contas corporativas avançam, mas as pessoais continuam presentes
O uso de aplicações de IA gerenciadas pelas empresas passou de 35% para 70%, enquanto a utilização de contas pessoais caiu de 75% para 55%. A proporção de usuários que alternam entre contas corporativas e pessoais, porém, aumentou de 9% para 25%. Isso torna insuficiente uma política que simplesmente permita ou bloqueie um domínio: é preciso distinguir identidades, instâncias e finalidades de uso.
Entre as organizações analisadas, o Microsoft Copilot aparece com presença de 90%, seguido pelo Claude Platform, com 89%, e pelo ChatGPT, com 76%. Esses números descrevem adoção na amostra, não uma comparação da segurança dos fornecedores. As restrições a aplicações como Particular Audience, Emergent e DeepSeek também refletem decisões das empresas pesquisadas, sem demonstrar por si só falhas técnicas nessas plataformas.
O interesse por IA vem sendo explorado por criminosos por meio de instaladores falsos, ferramentas de desenvolvimento adulteradas e páginas fraudulentas. O relatório também chama atenção para links maliciosos apresentados por aplicações de IA e eventualmente acessados por pessoas ou agentes. Em março de 2026, as interações com esses links chegaram a 200 por 100 mil usuários no setor industrial analisado.
Da contenção à revisão das permissões
A Netskope recomenda inspecionar tráfego web e de nuvem, restringir aplicações sem finalidade legítima de negócio e aplicar prevenção contra perda de dados (DLP) para detectar o envio de informações sensíveis a serviços de IA e contas não autorizadas. Para organizações industriais, essa política deve alcançar também APIs, agentes e conectores MCP, além das interfaces utilizadas diretamente pelos funcionários.
Em situações de envio indevido, a resposta deve começar pela identificação dos dados envolvidos, da conta utilizada, do serviço de destino e das condições de retenção ou exclusão. Senhas e chaves expostas exigem avaliação de revogação e rotação, acompanhada de investigação de possíveis acessos posteriores. Se houver dados pessoais, a organização deve avaliar as obrigações contratuais e legais aplicáveis, inclusive os critérios de comunicação de incidentes previstos na LGPD e na regulamentação da ANPD.
Para reduzir a recorrência, são necessárias permissões mínimas para agentes, inventário de integrações, autenticação apropriada de entidades não humanas, restrições de saída, registros auditáveis e aprovação humana para operações sensíveis. Testes de segurança devem verificar acesso indevido a documentos, tentativas de transmissão não autorizada e instruções maliciosas recebidas de fontes externas.
A adoção de ferramentas corporativas é um avanço, mas não elimina o risco quando contas pessoais, serviços incorporados e conexões automatizadas permanecem fora da mesma política. O controle efetivo depende de conhecer quais informações cada usuário ou agente pode acessar, a quem pode transmiti-las e como interromper operações não autorizadas.
Be the first to comment