
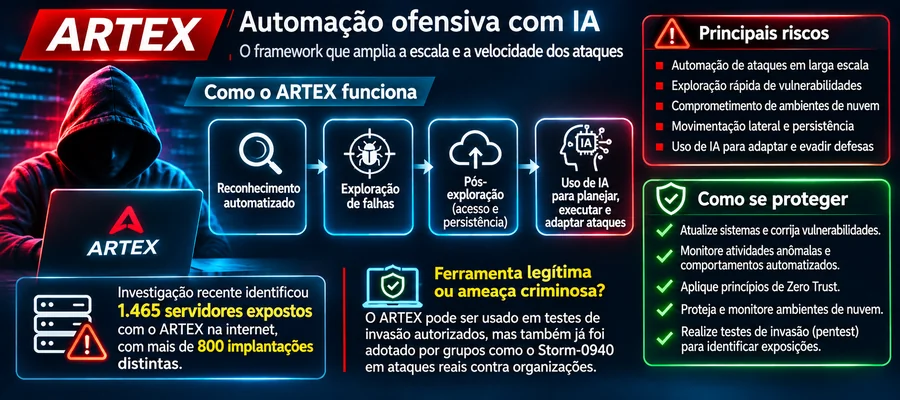
Uma campanha que antes exigiria equipes trabalhando durante dias passou a ser executada em poucas horas. Em investigação publicada em 21 de outubro de 2026, a Microsoft descreveu como o grupo Storm-0940, que sua inteligência de ameaças associa ao Estado chinês, incorporou o framework ARTEX a operações contra centenas de organizações em diferentes setores. Em alguns casos, os invasores obtiveram acesso privilegiado à infraestrutura de nuvem em menos de três horas. O dado mais preocupante não é a presença de inteligência artificial por si só, mas a velocidade com que credenciais, aplicações confiáveis e permissões excessivas podem ser transformadas em caminhos de intrusão. A pesquisa relata casos em que os invasores chegaram a acessos privilegiados em ambientes de nuvem em menos de três horas, combinando automação, agentes de inteligência artificial e técnicas já conhecidas de comprometimento.
A dimensão dessa mudança aparece em outro levantamento, divulgado pela Censys em 5 de novembro e repercutido pela CybersecurityNews no dia seguinte. Os pesquisadores localizaram 1.465 hosts com consoles ARTEX acessíveis pela internet. O total impressiona, mas exige cuidado: a presença de um console exposto não equivale à identificação de uma organização criminosa, tampouco prova que cada instalação tenha participado de um ataque. A análise encontrou cerca de 650 hosts com configurações repetidas, restando aproximadamente 815 implantações aparentemente distintas. Em 155 hosts havia detecções adicionais de ameaças e 32 diretórios abertos expunham ferramentas ou arquivos operacionais. Esses números não representam 1.465 grupos criminosos nem demonstram que todas as instalações tenham sido utilizadas em ataques: ARTEX também pode ser empregado legitimamente em testes de segurança.
A pesquisa também encontrou servidores que reuniam ARTEX, CyberStrikeAI, PentAGI e HexStrike AI, além de componentes associados a comando e controle ou phishing. Essa convivência chama a atenção porque mostra como um operador pode concentrar diferentes etapas de uma operação no mesmo ambiente, embora a presença conjunta de ferramentas não demonstre, isoladamente, intenção criminosa nem coordenação entre seus usuários. Hospedagem compartilhada, isoladamente, não comprova uma operação coordenada. O achado relevante é a facilidade com que diferentes componentes de reconhecimento, exploração e movimentação podem ser reunidos numa infraestrutura automatizada, enquanto diretórios expostos podem revelar artefatos úteis à investigação defensiva.
A descoberta acrescenta um novo capítulo ao debate sobre IA ofensiva. O ARTEX já havia aparecido em investigação da CrowdStrike sobre ataques a instituições financeiras sul-coreanas, abordada anteriormente pelo Blog Minuto da Segurança. Os dois relatórios, porém, não devem ser tratados como comprovação de que todos os episódios tenham sido executados pelo mesmo operador: tratam de investigações, conjuntos de evidências e atribuições distintas.
Como a IA encurta o caminho até a invasão
O ARTEX é um framework de código aberto desenvolvido para automatizar fluxos de testes de invasão com agentes baseados em modelos de linguagem. Segundo a Microsoft, sua arquitetura combina componentes em Go, uma interface Next.js e agentes capazes de percorrer etapas de reconhecimento, análise de vulnerabilidades e ações posteriores. Em um teste autorizado, essa capacidade pode ajudar equipes a organizar evidências e ampliar a cobertura. Nas mãos de um invasor, o mesmo encadeamento reduz a dependência de intervenções humanas entre uma tentativa e outra. O ganho operacional está na continuidade: identificar uma oportunidade, interpretar a resposta e decidir o próximo passo sem esperar que alguém execute manualmente cada comando.
O valor operacional de agentes de IA para um atacante está na capacidade de coordenar reconhecimento, interpretar resultados e acelerar decisões repetitivas. Na investigação da Microsoft, esse modelo de operação foi empregado contra identidades e ambientes cloud, ampliando o número de alvos examinados e comprimindo o intervalo entre descoberta e exploração de oportunidades.
A Microsoft também descreveu uma campanha de password spraying entre 10 e 14 de outubro, com mais de 151 mil falhas de autenticação registradas contra 327 contas de oito organizações. Nesse episódio específico, a empresa informou não ter observado autenticação bem-sucedida, emissão de token ou alterações de diretório. O volume de tentativas não pode, portanto, ser confundido com igual número de contas comprometidas.
A parte mais sensível do caso envolve a ConnectWise e o acesso concedido por aplicações de terceiros aos ambientes dos clientes. A Microsoft avaliou que o Storm-0940 esteve por trás do comprometimento de uma aplicação multitenant e relatou tentativas de autenticação em mais de 2.250 tenants após o abuso de credenciais de aplicações. Em vez de depender da senha de cada usuário, o invasor podia explorar a confiança já concedida à integração por meio de OAuth e identidades de aplicação. Em determinados ambientes, a telemetria registrou atividades posteriores no Microsoft Graph, incluindo reconhecimento, alterações em credenciais de aplicações e tentativas de modificar privilégios. É justamente aí que a segurança deixa de ser apenas uma questão de login: permissões antigas e integrações pouco supervisionadas podem oferecer acesso amplo mesmo sem uma autenticação interativa.
O relatório relaciona ainda a atividade do grupo a um comprometimento da cadeia de fornecimento envolvendo a ConnectWise. Essa avaliação é atribuída à Microsoft e precisa ser apresentada como conclusão de sua inteligência de ameaças, distinguindo telemetria observada, correlação de infraestrutura e atribuição do responsável.
Notícias Relacionadas
- Identidade dos agentes de IA: quem autorizou esse agente a fazer isso?
- CRAFTY FALCON: IA acelera ataques a fintechs e expõe falhas em APIs de pagamento
- OWASP Top 10 de 2026: agentes de IA ampliam riscos de ataques e vazamento de dados
O risco para empresas e fornecedores
Para as empresas, o impacto ultrapassa o risco de uma senha descoberta. Uma aplicação de backup, gestão ou colaboração que recebeu permissões elevadas pode operar em nome de vários clientes; quando sua identidade é comprometida, o alcance potencial se multiplica. Isso não significa que todos os clientes tenham sofrido vazamento de dados. A própria Microsoft ressalta que uma aplicação afetada ou uma autenticação bem-sucedida não comprovam, por si só, acesso indevido a informações ou exfiltração. A investigação precisa reconstruir o que aconteceu depois do acesso, incluindo chamadas ao Microsoft Graph, mudanças no diretório, leitura de segredos e movimentação entre recursos.
Para as empresas, a principal consequência é a redução do tempo disponível para identificar e conter uma intrusão. Controles de identidade, autenticação resistente a phishing, políticas de acesso condicional e monitoramento de permissões privilegiadas tornam-se ainda mais relevantes quando operações automatizadas conseguem testar muitas possibilidades rapidamente.
Na resposta prática, o SOC precisa correlacionar tentativas distribuídas de autenticação, uso incomum de tokens, alterações em identidades de serviço e ações administrativas em nuvem. Para organizações que utilizam integrações de terceiros, a revisão deve começar pelo inventário das aplicações autorizadas, pelas permissões concedidas e pelos registros de entrada de service principals. Também é necessário verificar adições inesperadas de credenciais, concessões de consentimento, atribuições de funções privilegiadas e atividades incomuns no Microsoft Graph. A contenção deve preservar evidências antes da remoção definitiva de identidades ou integrações; quando houver fornecedor envolvido, é importante seguir suas orientações oficiais de recuperação e validar se a rotação de credenciais realmente encerrou os acessos não autorizados. Também é importante monitorar fornecedores e aplicações multi-tenant, pois a exploração de uma integração confiável pode alcançar clientes que não foram diretamente atacados na etapa inicial.
Para o mercado brasileiro, onde serviços de nuvem e plataformas terceirizadas fazem parte da operação cotidiana de empresas de todos os portes, a lição é especialmente concreta: a avaliação de riscos de fornecedores não termina na contratação, e a gestão de identidades deve alcançar também aplicações e contas não humanas. Pentests autorizados, revisões de permissões OAuth e exercícios de resposta a incidentes podem revelar caminhos que uma análise limitada a usuários e senhas deixaria passar.
O caso não demonstra que ferramentas legítimas de pentest com IA sejam intrinsecamente maliciosas. Demonstra que sua utilização indevida pode ampliar velocidade e escala de operações criminosas, exigindo da defesa melhor visibilidade e capacidade de resposta.
Referências
CybersecurityNews — ARTEX encontrado em 1.465 hosts públicos (06/11/2026)
- Microsoft Threat Intelligence — Storm-0940 e ARTEX
- Minuto da Segurança — Investigação anterior sobre ARTEX

Be the first to comment