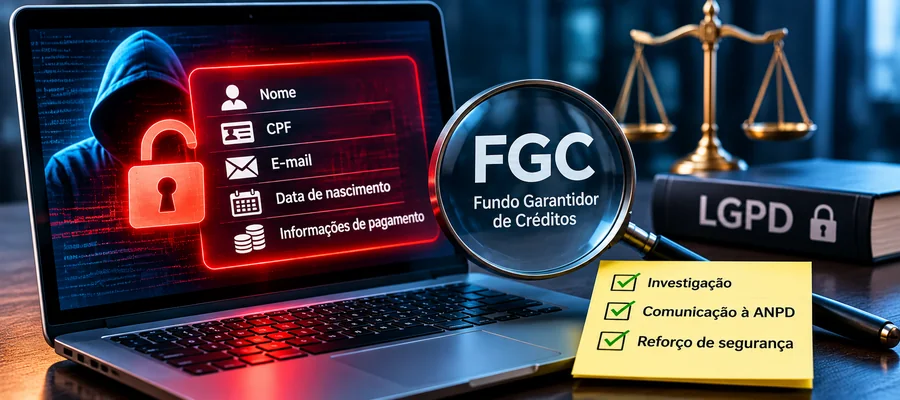
O acesso não autorizado a dados pessoais mantidos pelo Fundo Garantidor de Créditos (FGC) abriu uma frente de preocupação que vai além da segurança de seus sistemas: a possibilidade de transformar informações legítimas de investidores em instrumentos para fraudes direcionadas. Identificado em 26 de outubro de 2026 e divulgado em 5 de novembro, o incidente atingiu ambientes relacionados ao fluxo interno de pagamento de garantias. O FGC comunicou o episódio à Autoridade Nacional de Proteção de Dados (ANPD), notificou titulares afetados e mantém uma investigação com apoio de especialistas.
O conjunto de informações acessadas ajuda a explicar a gravidade. Segundo a entidade, os registros envolvem nome, CPF, endereço de e-mail e data de nascimento, além de informações sobre tributos retidos nos pagamentos de garantia e o canal de distribuição pelo qual o investimento foi contratado na instituição liquidada. Esses últimos elementos não são simples dados cadastrais: associam a identidade do investidor a um contexto financeiro concreto. Um criminoso que disponha dessas informações pode elaborar uma mensagem que pareça conhecer o histórico de ressarcimento da vítima, reduzindo sua desconfiança diante de uma falsa exigência de validação ou liberação de valores.
O FGC afirma que, até o comunicado atualizado em 5 de novembro, não havia identificado evidências de divulgação ou utilização indevida das informações, tampouco perdas financeiras decorrentes do incidente. Isso não equivale a uma conclusão de que os dados não foram copiados. A investigação permanece aberta justamente para delimitar o alcance do acesso e esclarecer se houve extração, circulação ou uso posterior dos registros. A entidade não informou publicamente o número de titulares atingidos nem apresentou a cadeia técnica do ataque.
O que se sabe sobre a origem do acesso e o que ainda precisa ser esclarecido
A descrição oficial situa o incidente em ambientes vinculados aos processos internos de pagamento das garantias. Após identificar a suspeita em 26 de outubro, o FGC restringiu acessos, desabilitou contas consideradas indevidas, preservou evidências e iniciou a revisão das permissões e dos controles de segurança. A instituição informou que esses ambientes já utilizavam mecanismos de autenticação e controle de acesso, sem detalhar como tais barreiras foram superadas.
Esse é o principal limite da análise técnica disponível: não há confirmação pública de exploração de uma vulnerabilidade de software, uso de credenciais roubadas, falha de autenticação multifator, abuso de permissões, acesso por fornecedor ou comprometimento de aplicação. O bloqueio de contas indevidas é uma medida de contenção informada pelo FGC, mas não prova, por si só, que o ataque começou por roubo de credenciais. Também não há base para afirmar que houve ransomware, indisponibilidade do serviço de pagamento ou exposição pública de uma base de dados.
Uma investigação forense consistente precisará reconstruir a linha do tempo do acesso, correlacionando eventos de identidade, registros de aplicações, consultas a bancos de dados, operações administrativas e conexões de rede. Será necessário determinar qual identidade ou componente realizou o primeiro acesso não autorizado, quais permissões foram utilizadas, que registros foram consultados e se ocorreram transferências de dados. A validação deve incluir sistemas e integrações envolvidos no fluxo de pagamento, observando contas de serviço, acessos privilegiados, trilhas de auditoria e retenção de logs. Essas são frentes técnicas recomendáveis para a apuração, não fatos já confirmados sobre a causa do incidente.
A distinção entre acesso e exfiltração também importa. Consultar um registro sem autorização já representa um evento de segurança e pode configurar violação de confidencialidade. Copiar grandes volumes, exportar relatórios ou utilizar os dados em campanhas fraudulentas acrescentaria novas dimensões ao impacto, mas exige evidências específicas. O desafio da resposta é conter a atividade sem destruir os registros necessários para comprovar o que ocorreu e demonstrar a efetividade das medidas corretivas.
Notícias Relacionadas
Privacidade, LGPD e o risco de golpes que parecem legítimos
A Lei Geral de Proteção de Dados Pessoais exige medidas técnicas e administrativas capazes de proteger informações pessoais contra acessos não autorizados e outros tratamentos inadequados. No caso do FGC, a discussão não se encerra com a existência de uma arquitetura de segurança: é necessário avaliar se as permissões eram proporcionais às atividades, se os ambientes sensíveis estavam suficientemente segmentados e se a detecção e a resposta funcionaram em tempo adequado. A ocorrência de um incidente, isoladamente, não demonstra infração à LGPD; essa conclusão depende da apuração das circunstâncias e dos controles aplicados.
O FGC declarou ter comunicado a ANPD e informado os titulares afetados. A obrigação de comunicação de incidentes que possam acarretar risco ou dano relevante aos titulares está prevista na LGPD e regulamentada pela ANPD. A análise regulatória deve considerar a natureza e o volume dos dados, o contexto do tratamento, a possibilidade de identificação das pessoas, os impactos potenciais e as medidas adotadas para reduzir o risco. O envio da comunicação não encerra as responsabilidades: informações complementares e ações de prevenção podem ser necessárias à medida que a investigação avance.
Os dados mencionados no comunicado não foram classificados pela entidade como dados pessoais sensíveis nos termos específicos da LGPD. Isso, porém, não significa que tenham baixo potencial de dano. A combinação de CPF, data de nascimento, e-mail e informações sobre pagamentos pode favorecer engenharia social, falsificação de identidade e tentativas de fraude financeira. A ameaça mais plausível é uma abordagem contextualizada: o golpista menciona uma instituição liquidada, a existência de garantia ou um suposto tributo pendente e solicita que a vítima clique em um link, informe um código de autenticação ou pague uma taxa inexistente.
Esse risco é especialmente relevante em períodos de ressarcimento, quando investidores aguardam atualizações e podem estar mais receptivos a mensagens que aparentem acelerar o processo. O FGC esclarece que não cobra taxas para liberar garantias, não solicita senhas ou códigos de autenticação, não antecipa nem transfere créditos garantidos por intermediários e não realiza contatos por WhatsApp ou SMS. A confirmação de qualquer solicitação deve ocorrer diretamente pelo aplicativo e pelos canais oficiais, sem utilizar links recebidos em mensagens suspeitas.
Para as pessoas potencialmente afetadas, convém preservar comunicações suspeitas, não fornecer credenciais ou códigos, revisar a segurança das contas de e-mail e dos serviços financeiros e acompanhar movimentações e alertas de suas instituições. Em caso de tentativa de golpe, a orientação é registrar as evidências, comunicar o FGC e procurar as autoridades competentes. A ativação de autenticação multifator e o acompanhamento de registros financeiros, inclusive pelos serviços oficiais do Banco Central quando pertinentes, reduzem a exposição a fraudes, embora não eliminem o risco de abordagens personalizadas.
Da contenção à recuperação da confiança
A resposta informada pelo FGC reúne medidas importantes: restrição de acessos, bloqueio de contas indevidas, preservação de evidências, reforço de monitoramento, revisão de permissões e contratação de especialistas. A etapa seguinte deve demonstrar se a origem do acesso foi efetivamente eliminada e se há condições de prevenir recorrências. Isso envolve verificar identidades e contas técnicas, reduzir privilégios excessivos, revisar acessos de terceiros, fortalecer a autenticação de operações críticas e estabelecer alertas para consultas e exportações incompatíveis com o comportamento esperado.
Também é importante estabelecer um acompanhamento proporcional ao risco de fraude. Além de orientar titulares, a entidade e as instituições participantes do ecossistema financeiro podem reforçar mecanismos de detecção de solicitações suspeitas, procedimentos de validação independente e comunicações consistentes sobre os canais legítimos de ressarcimento. A clareza dessas mensagens é um controle de segurança: quando as pessoas sabem exatamente como a entidade se comunica e o que jamais solicita, torna-se mais difícil para um fraudador explorar a incerteza criada pelo incidente.
Até 11 de novembro de 2026, as informações públicas consultadas não permitem identificar o mecanismo técnico explorado, quantificar os registros atingidos ou confirmar fraude decorrente do acesso. O episódio, ainda assim, evidencia uma questão central para organizações que tratam dados financeiros: proteger a confidencialidade não depende apenas de impedir uma invasão, mas de limitar o alcance de cada acesso, manter rastreabilidade suficiente para investigar desvios e reduzir o valor que informações expostas podem adquirir nas mãos de fraudadores. A recuperação da confiança dependerá tanto das correções técnicas quanto da transparência sobre os resultados da apuração.


Be the first to comment