O ataque cibernético à Autoridade Portuária de Santos (APS) deixou sistemas administrativos indisponíveis, exigiu procedimentos de contingência e mobilizou a Polícia Federal. A descoberta de um programa malicioso que já estaria na rede antes de uma queda de energia tornou a origem da invasão a principal questão da investigação.
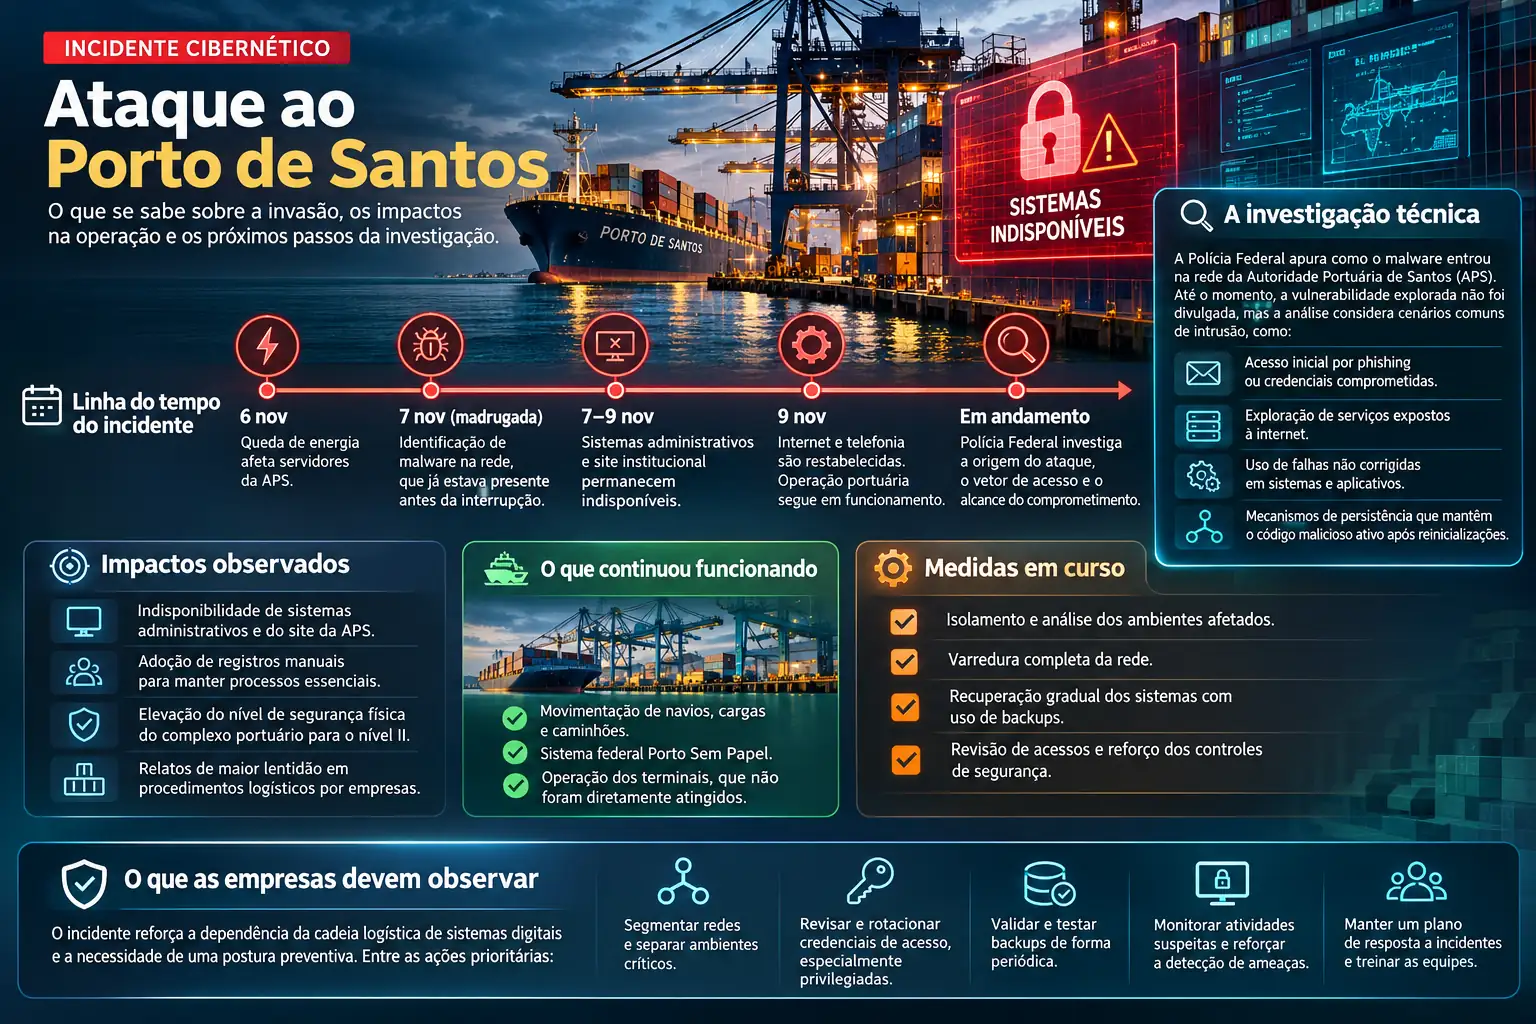
Na manhã de 6 de novembro de 2026, uma interrupção no fornecimento elétrico afetou a infraestrutura tecnológica da APS. A energia voltou por volta das 22h, mas, na madrugada seguinte, aproximadamente às 3h, as equipes identificaram um programa malicioso. Segundo informações atribuídas à autoridade portuária, o código já estava presente na rede antes da queda de energia e foi ativado posteriormente. A sequência é relevante porque o momento em que o ataque se tornou visível pode ser diferente daquele em que os invasores conseguiram entrar no ambiente.
Até 11 de novembro, não havia informações técnicas públicas suficientes para determinar o vetor inicial de comprometimento, a família do malware ou uma vulnerabilidade específica explorada. A queda de energia, portanto, não pode ser apontada como a causa da invasão. Tampouco é possível afirmar que houve ransomware, exploração de uma CVE determinada ou participação de algum grupo criminoso. A investigação terá de reconstruir os eventos anteriores à interrupção, a partir de registros de autenticação, execução de processos, alterações de configuração e conexões entre sistemas.
Uma crise administrativa em uma infraestrutura crítica
Enquanto a origem do código malicioso permanece desconhecida, seus efeitos são concretos. O site institucional e sistemas internos da APS continuavam em recuperação na quarta-feira, 11 de novembro. Internet e telefonia haviam sido restabelecidas na segunda-feira, 9. A autoridade informou que a movimentação de navios e cargas e os acessos terrestres foram mantidos, sem paralisação das operações logísticas, mas reconheceu a necessidade de meios alternativos para executar parte dos procedimentos administrativos.
O sistema federal Porto Sem Papel, que permite a troca de documentos e autorizações entre órgãos públicos e empresas do setor, não foi atingido. Sua disponibilidade ajudou a preservar o fluxo de trabalho. Registros manuais e outras medidas de contingência reduziram a dependência dos sistemas temporariamente indisponíveis, embora possam aumentar o tempo necessário para determinados trâmites. Para transportadoras, operadores e empresas que dependem do complexo, essa diferença entre operação mantida e processos administrativos degradados importa: atrasos documentais podem repercutir sobre planejamento, liberação de cargas e custos logísticos, mesmo quando guindastes e terminais continuam funcionando.
As dificuldades nos sistemas associados ao controle de acessos também provocaram uma resposta fora da área de tecnologia. A Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis de São Paulo elevou o nível de proteção do complexo para II, e a Guarda Portuária reforçou os procedimentos de fiscalização. O episódio mostra como a indisponibilidade de um sistema digital pode exigir controles físicos compensatórios em instalações críticas.
A Polícia Federal abriu inquérito em 10 de novembro para apurar as circunstâncias do ataque. A APS afirmou ter adotado medidas técnicas, administrativas e jurídicas, com recuperação gradual dos serviços e utilização de backups. O diretor-presidente da autoridade portuária, Anderson Pomini, indicou a expectativa de restabelecer os sistemas até 13 de novembro, condicionada a uma nova varredura para verificar se ainda existe código malicioso na rede. Trata-se de uma previsão, não de confirmação de recuperação concluída.
O desafio técnico começa antes da restauração
A informação de que o malware já estava instalado antes da queda de energia levanta hipóteses que precisam ser examinadas, não tratadas como fatos. Um invasor pode manter persistência por meio de serviços, tarefas agendadas ou outros mecanismos capazes de executar código após a reinicialização de servidores. Também são possíveis caminhos de entrada associados a credenciais comprometidas, acessos remotos e aplicações expostas. Nenhuma dessas alternativas foi comprovada publicamente no caso de Santos.
Para a equipe de resposta, a prioridade é preservar evidências antes de limpar os equipamentos e correlacionar os registros disponíveis com a cronologia da indisponibilidade. A análise deve identificar contas utilizadas, privilégios obtidos, comunicações suspeitas, eventuais movimentos entre segmentos da rede e sistemas que possam ter recebido comandos ou arquivos. Sem esse trabalho, restaurar servidores pode recuperar a disponibilidade sem eliminar a causa do comprometimento.
A recuperação segura exige revisar contas administrativas e de serviço, revogar sessões potencialmente comprometidas, substituir credenciais quando necessário e verificar a integridade das cópias de segurança. Sistemas restaurados devem ser testados em ambiente controlado antes da reconexão à produção. A segmentação entre redes administrativas, plataformas de apoio, controle de acesso e ambientes operacionais também merece reavaliação, sobretudo nos pontos em que permissões e integrações permitam trânsito desnecessário entre funções diferentes.
Esses cuidados têm implicações para empresas que operam em portos e para organizações dependentes de fornecedores críticos. Planos de continuidade precisam considerar a indisponibilidade de plataformas de terceiros, manter procedimentos alternativos testados e definir como serão conciliados os registros produzidos manualmente durante uma crise. O gerenciamento de acessos de prestadores de serviço, a supervisão de conexões remotas e os exercícios conjuntos de resposta a incidentes ajudam a reduzir o risco de que uma falha administrativa se transforme em interrupção operacional.
A extensão do ataque e a possibilidade de acesso indevido a dados ainda estavam sob investigação. Caso sejam identificados dados pessoais envolvidos, será necessário avaliar os riscos aos titulares e as obrigações de comunicação previstas na LGPD e na regulamentação da ANPD. Até aqui, não há base pública para afirmar que ocorreu vazamento, assim como não há confirmação de que ele esteja descartado.
O Porto de Santos conseguiu manter atividades essenciais graças à combinação de sistemas independentes e procedimentos de contingência. A conclusão técnica do incidente, porém, depende de respostas que ainda não foram divulgadas: quando o código entrou na rede, como permaneceu instalado e até onde o acesso indevido se estendeu. A normalização dos serviços será um marco operacional; o encerramento seguro da crise exigirá demonstrar que o ambiente recuperado não preserva o mesmo caminho de ataque.
Notícias Relacionadas
- Incidentes de Segurança Cibernética no Brasil em 2026: perdas, falhas e lições
- Cabos submarinos: infraestrutura crítica e riscos de segurança
Veja também

Be the first to comment