
O ataque à Binance em 29 de outubro de 2026 começou muito antes de qualquer movimentação suspeita aparecer na blockchain. A investigação preliminar divulgada pela corretora em 3 de novembro descreve uma campanha de meses, na qual ferramentas de desenvolvimento adulteradas, uma falsa entrevista de emprego e credenciais de engenharia abriram caminho até um serviço interno capaz de autorizar transações de carteiras digitais. A dimensão financeira ajuda a compreender a gravidade do episódio.
Segundo a Binance, aproximadamente US$ 6,34 bilhões em ativos digitais foram impactados, enquanto US$ 2,85 bilhões foram congelados ou interceptados até a divulgação do relatório. Isso corresponde a cerca de 45% do valor afetado, embora os montantes ainda estejam sujeitos à conciliação e às oscilações de preços dos criptoativos. A empresa também informou ter reservado recursos superiores ao valor das perdas e reposto 98% dos ativos em tokens afetados, conforme sua atualização de 3 de novembro. Esses números representam situações distintas. Os US$ 6,34 bilhões expressam a dimensão dos ativos impactados pelas operações não autorizadas; os US$ 2,85 bilhões se referem a valores cujo bloqueio ou interceptação foi comunicado; e os 98% dizem respeito à reposição de ativos pela própria corretora, não à recuperação de 98% dos recursos desviados. Como referência adicional de exposição, uma análise da Elliptic divulgada em 2 de novembro apontava que os invasores ainda controlavam aproximadamente US$ 3,28 bilhões distribuídos por mais de 950 carteiras. Trata-se de uma estimativa independente, apurada em outro momento, e não de um saldo contábil diretamente comparável aos números da Binance.
Na primeira notícia publicada pelo Minuto da Segurança, o caso ainda era apresentado como um possível ataque bilionário. Com os novos dados, a pergunta deixou de ser apenas quanto havia sido movimentado: passou a ser como os criminosos conseguiram alcançar a infraestrutura responsável pela assinatura de transações, apesar das camadas de proteção normalmente associadas às carteiras de uma grande corretora.
Uma invasão construída ao longo de meses
O primeiro sinal identificado na reconstrução remonta a junho de 2026. Um engenheiro da área de operações de carteiras instalou uma versão adulterada do Homebrew enquanto procurava uma ferramenta de programação assistida por inteligência artificial. A Binance afirma que sua equipe de segurança detectou o problema, substituiu o equipamento e renovou credenciais. Ainda assim, os invasores teriam conseguido reunir informações sobre as funções exercidas pelo profissional e por integrantes da equipe, conhecimento útil para preparar a etapa seguinte. Meses depois, outro engenheiro foi abordado em um processo seletivo fraudulento. A proposta parecia rotineira para profissionais de tecnologia: baixar um repositório de código e executar um exercício técnico. O material, porém, continha malware. Segundo o relatório, a execução permitiu adulterar um componente da ferramenta pyenv, criando uma forma de persistência e comunicação com a infraestrutura controlada pelos atacantes. A falsa entrevista não foi apenas uma tentativa de roubar uma senha; funcionou como porta de entrada para uma estação de trabalho inserida em um ambiente de desenvolvimento privilegiado. Em 20 de outubro, os criminosos teriam aproveitado esse acesso para comprometer uma ferramenta interna de IA e ampliar o alcance a outros profissionais e sistemas. Entre os elementos obtidos estava um token com permissão de implantação de contêineres. Nove dias depois, a combinação de credenciais comprometidas, acesso a estações de engenharia e capacidade de implantação permitiu alcançar o serviço interno de assinatura das carteiras. A investigação preliminar não afirma que um modelo de IA tenha decidido ou executado autonomamente o roubo: o ponto relevante é que uma ferramenta interna entrou na cadeia de comprometimento e ampliou as possibilidades de movimentação lateral. O infográfico abaixo reúne as principais etapas descritas pela corretora, desde o comprometimento inicial das ferramentas de desenvolvimento até a resposta ao incidente.
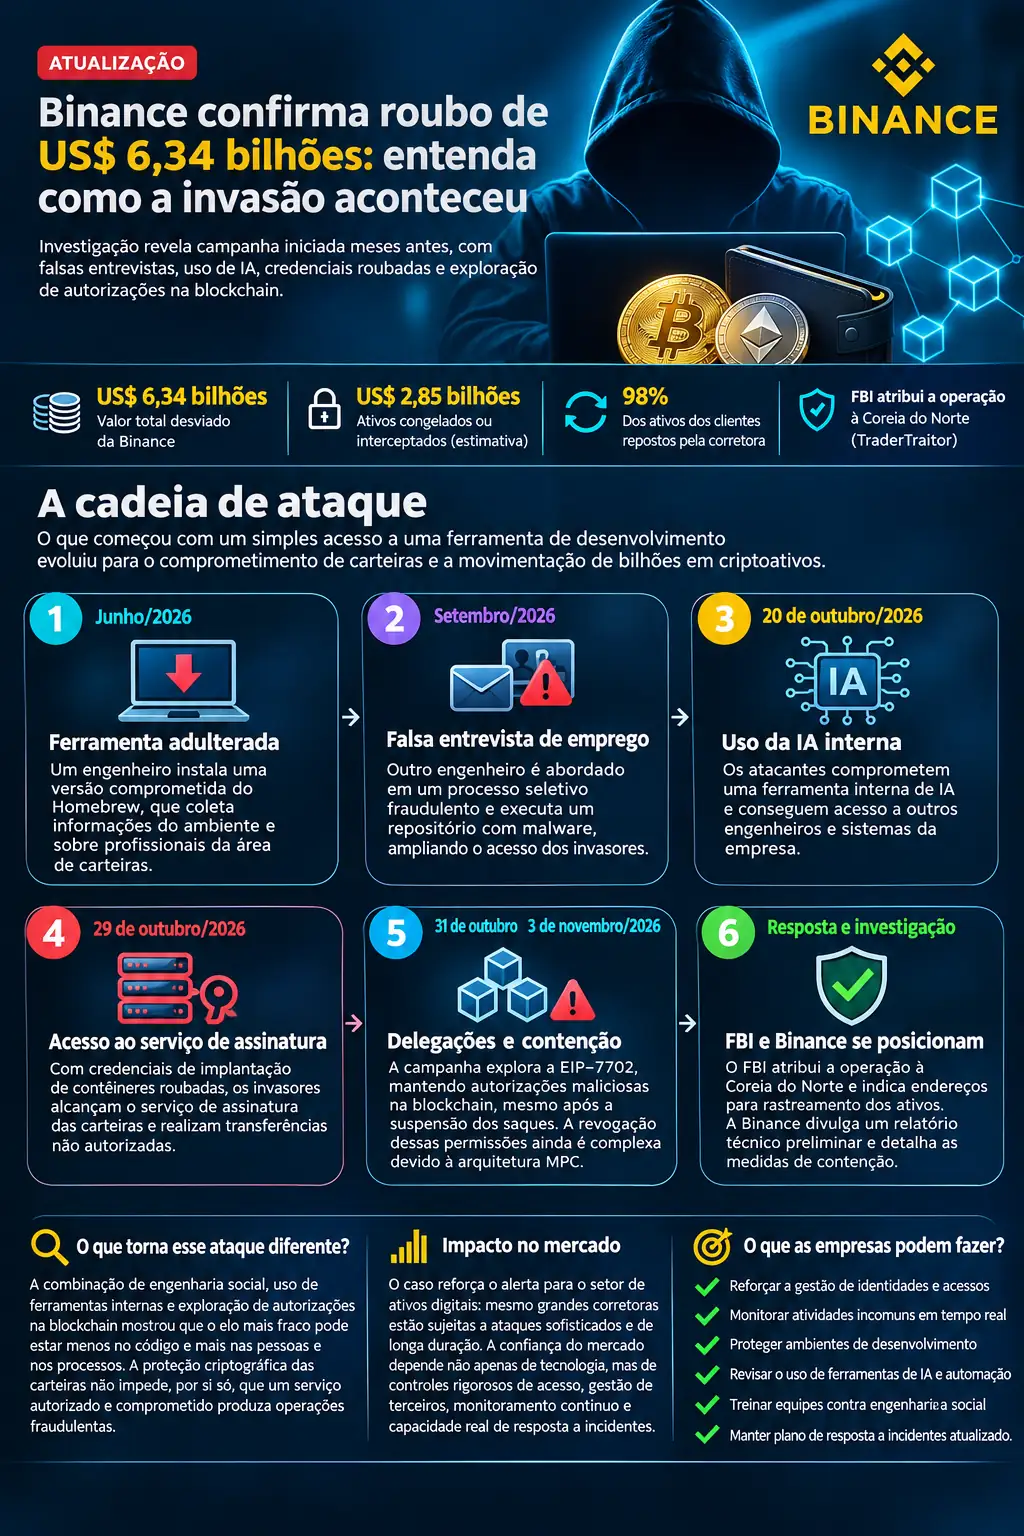
A etapa decisiva ocorreu em 29 de outubro. De acordo com a Binance, os atacantes exploraram o acesso não autorizado ao serviço de assinatura para iniciar operações fora do processo normal de saques. Em poucos minutos, cinco carteiras quentes enviaram 233,46 milhões de XRP para um endereço controlado pelos invasores. Também foram relatadas transferências de aproximadamente 970,5 mil SOL, 44,2 milhões de OP e 18.270 BTC. A plataforma recebeu alertas internos de movimentações volumosas e iniciou a resposta, mas o problema não se limitava a transações já assinadas.
Por que suspender os saques não foi suficiente
Na rede Ethereum, os atacantes recorreram ao mecanismo de autorização EIP-7702, que permite delegar determinadas capacidades de execução de uma conta a um contrato inteligente. Segundo a investigação, foram submetidas 50 transações de assinatura para manipular o nonce da conta e estabelecer delegações maliciosas. Uma vez registradas na blockchain, essas autorizações podiam continuar produzindo efeitos independentemente do fluxo habitual de saques da corretora. Por essa razão, interromper saques e desligar serviços internos não bastava para revogar as permissões já existentes na rede. A arquitetura de computação multipartidária, conhecida como MPC, acrescentou outra dificuldade operacional: não havia uma chave privada única que pudesse ser utilizada imediatamente para desfazer as delegações. A equipe precisou desenvolver e executar um procedimento específico de revogação. Isso não significa que a criptografia MPC tenha sido quebrada; significa que controles criptográficos robustos não substituem políticas de autorização, monitoramento e mecanismos de resposta preparados para permissões persistentes. A Binance informou que a última transferência não autorizada, de 2.961,9 ETH, foi finalizada às 23h56 UTC de 29 de outubro, embora já estivesse pendente na rede. Às 00h10 UTC do dia seguinte, uma nova autorização enviada para o endereço zero removeu o código de delegação da carteira identificada como Binance14. Esses detalhes mostram por que a contenção de um incidente em blockchain pode depender de ações diretamente no protocolo, e não apenas da suspensão dos sistemas de uma plataforma.
A atribuição de responsabilidade também avançou. Em comunicado de 31 de outubro, o FBI afirmou que a operação foi conduzida por atores norte-coreanos identificados como TraderTraitor e divulgou endereços associados à movimentação dos ativos. A Chainalysis apresentou uma análise própria das transações e destacou a mistura de recursos deste episódio com fundos relacionados a outro ataque atribuído ao mesmo grupo. A atribuição é das organizações citadas; o relatório da Binance continua sendo preliminar e ainda passará por revisão independente. O rastreamento financeiro também exige cautela na interpretação. Parte dos ativos estava em stablecoins, cujos emissores podem bloquear determinados saldos, enquanto criptomoedas como bitcoin e ether não contam com um emissor central capaz de congelá-las unilateralmente. A análise da Elliptic indicou que o comportamento de lavagem dos valores observados se parecia mais com automação por scripts do que com agentes de IA tomando decisões por conta própria. Portanto, o uso de uma ferramenta interna de IA durante a invasão não deve ser confundido com uma comprovação de lavagem autônoma por inteligência artificial.
O que o incidente ensina às empresas
O aspecto mais preocupante dessa sequência é a distância entre o ponto de entrada e o ativo final. Um exercício de recrutamento executado em um computador de engenharia, combinado com software adulterado e permissões excessivas de implantação, pode atravessar ambientes até atingir serviços de alto impacto financeiro. A proteção da carteira, isoladamente, não impede uma operação fraudulenta quando o processo autorizado de assinatura é comprometido. Para empresas que mantêm ambientes de desenvolvimento, operações financeiras ou infraestrutura crítica, o caso reforça a necessidade de executar códigos de terceiros em ambientes isolados, validar a procedência de ferramentas, limitar e monitorar tokens de implantação e separar as permissões de desenvolvimento das funções capazes de autorizar operações sensíveis. Também é necessário estabelecer limites de transação, aprovações independentes e mecanismos de revogação testados em cenários nos quais permissões continuem válidas fora da aplicação principal. A Binance afirma ter reconstruído os sistemas de carteiras e a ferramenta interna de IA afetados, substituído dispositivos, desativado credenciais e ampliado o monitoramento de anomalias. Uma auditoria externa foi anunciada, mas seus resultados ainda não haviam sido apresentados na atualização de 3 de novembro. Até que essa revisão seja concluída, a reconstrução técnica disponível permite compreender a sequência provável do ataque, sem tratar todas as conclusões preliminares como definitivas.

Be the first to comment