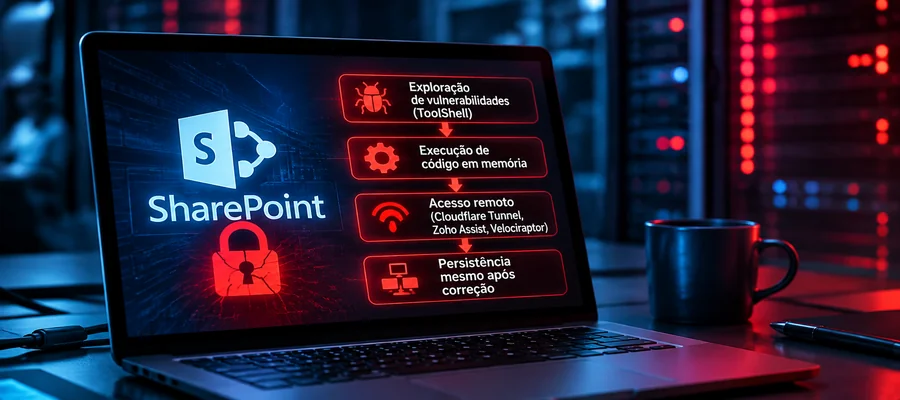
Corrigir uma vulnerabilidade crítica costuma ser uma das primeiras providências após a identificação de um ataque. Entretanto, uma investigação divulgada pela Kaspersky mostra por que essa medida, embora indispensável, pode chegar tarde demais para interromper uma invasão. Em um incidente associado ao grupo Storm-2603, os criminosos exploraram falhas do Microsoft SharePoint e estabeleceram diferentes canais de acesso remoto que poderiam continuar funcionando independentemente da vulnerabilidade utilizada na entrada.
A investigação, publicada no Securelist e repercutida pelo GBHackers, descreve um ataque analisado em dezembro de 2025, no qual a exploração de falhas conhecidas como ToolShell foi apenas o início de uma operação mais extensa. O ponto central não está somente na gravidade das vulnerabilidades do SharePoint, mas na capacidade de transformar um acesso inicial em presença persistente, com mecanismos que dificultam a detecção e a erradicação.
O que a investigação encontrou no SharePoint
Os pesquisadores relacionaram a intrusão à exploração das CVE-2025-53770 e CVE-2025-53771, associadas a servidores SharePoint expostos. A partir do comprometimento, o invasor passou a atuar no contexto do processo w3wp.exe, responsável por hospedar aplicações web no Internet Information Services (IIS). Isso permitiu executar componentes maliciosos dentro de um processo legítimo, reduzindo a dependência de arquivos convencionais gravados em disco.
Um dos aspectos mais relevantes foi a utilização de um componente ASP.NET carregado em memória por meio de VirtualPathProvider. A pesquisa descreve o uso de mecanismos como GetCacheKey() e de um componente identificado como G.cs para acionar a execução maliciosa. A lógica também considerava características específicas de requisições HTTP, incluindo o campo User-Agent, e empregava ofuscação com XOR. Esses detalhes mostram como o tráfego aparentemente associado a uma aplicação web pode ser usado para comandar funções não autorizadas sem produzir os sinais típicos de um malware instalado como executável.
Esse tipo de execução sem arquivo persistente, frequentemente chamado de fileless, não torna o ataque invisível. Ele altera, porém, os pontos em que a equipe de segurança precisa procurar evidências. Uma varredura limitada ao sistema de arquivos pode deixar de identificar componentes ativos na memória do processo web, enquanto a análise de telemetria do IIS, eventos de processo, conexões de saída e artefatos de execução pode revelar comportamentos incompatíveis com a operação normal do SharePoint.
Ferramentas legítimas a serviço da persistência
Depois da entrada, a operação buscou ampliar privilégios e estabelecer alternativas de controle. A Kaspersky relata o emprego de técnicas semelhantes às associadas ao EfsPotato e o uso de ferramentas que, isoladamente, também podem fazer parte de atividades administrativas legítimas. Entre elas estavam Cloudflare Tunnel, Zoho Assist, a interface de linha de comando do Visual Studio Code e o Velociraptor. O relatório também menciona a versão 0.73.4.0 do Velociraptor e a CVE-2025-6264 no contexto analisado. A presença dessas ferramentas não comprova, por si só, uma invasão; a combinação de origem, execução, permissões e finalidade é que determina sua relevância.
Cloudflare Tunnel merece atenção particular porque permite criar conexões de saída para disponibilizar serviços sem depender de uma porta de entrada exposta diretamente à internet. Em um ambiente comprometido, essa característica pode facilitar a manutenção de um canal de comunicação mesmo depois que regras de firewall são endurecidas. Já soluções de assistência remota e ferramentas de desenvolvimento podem fornecer ao invasor caminhos alternativos para executar comandos, movimentar arquivos ou recuperar o controle quando um dos canais é interrompido.
Essa sobreposição de mecanismos ajuda a explicar por que a aplicação de um patch não encerra automaticamente o incidente. A atualização elimina o caminho de exploração conhecido, mas não remove necessariamente tarefas, serviços, túneis, sessões, credenciais comprometidas ou componentes já carregados. Uma organização que corrige o SharePoint e considera o assunto encerrado sem investigar o que ocorreu antes da atualização pode manter o atacante dentro da rede.
Os pesquisadores também discutem a associação da atividade ao Storm-2603, grupo que aparece em investigações relacionadas ao ecossistema do ransomware Warlock. É importante preservar a distinção entre atribuição técnica e certeza sobre a identidade do operador: os elementos descritos sustentam uma associação com grau de confiança limitado, não a demonstração de que toda atividade observada tenha sido executada pela mesma pessoa ou estrutura. Da mesma forma, o uso de ferramentas associadas a campanhas de ransomware não significa que todos os ambientes atingidos tenham sofrido criptografia de dados.
Para empresas brasileiras, a exposição é especialmente relevante quando servidores SharePoint locais, aplicações IIS e integrações com diretórios corporativos permanecem acessíveis a partir da internet. Um servidor comprometido pode funcionar como ponto de apoio para alcançar identidades privilegiadas, repositórios de documentos e outros sistemas. O impacto deixa de ser apenas a indisponibilidade de uma aplicação: envolve acesso indevido a informações, interrupção operacional, custos de resposta e eventual obrigação de avaliar incidentes de dados pessoais sob a LGPD.
Correção, investigação e resposta
Na prática, a resposta deve combinar atualização dos componentes afetados com investigação de comprometimento. É necessário revisar logs de IIS e SharePoint, processos filhos e módulos carregados pelo w3wp.exe, conexões de saída incomuns, serviços e tarefas criados recentemente, alterações em contas privilegiadas e uso não autorizado de ferramentas de acesso remoto. Ambientes que não precisam de túneis externos ou ferramentas de suporte devem restringir sua execução conforme políticas de aplicação e monitoramento de rede.
Também é recomendável examinar o período anterior à correção, preservar evidências e avaliar a rotação de credenciais ou segredos potencialmente expostos. Soluções de EDR, telemetria de identidade e análise de tráfego ajudam a reconstruir a sequência dos acontecimentos, mas dependem de retenção de registros e de correlação entre fontes. Em casos com indícios de persistência, a simples limpeza de arquivos suspeitos é insuficiente: o processo de erradicação deve comprovar que os canais de acesso foram desativados e que não há novos mecanismos de retorno.
O caso reforça uma distinção importante para a gestão de vulnerabilidades. Corrigir a falha que permitiu a entrada é uma ação de remediação; confirmar que o invasor perdeu o acesso é uma atividade de resposta a incidentes. Quando essas duas frentes são tratadas como se fossem a mesma coisa, o ambiente pode parecer recuperado enquanto o comprometimento continua ativo.

Be the first to comment