
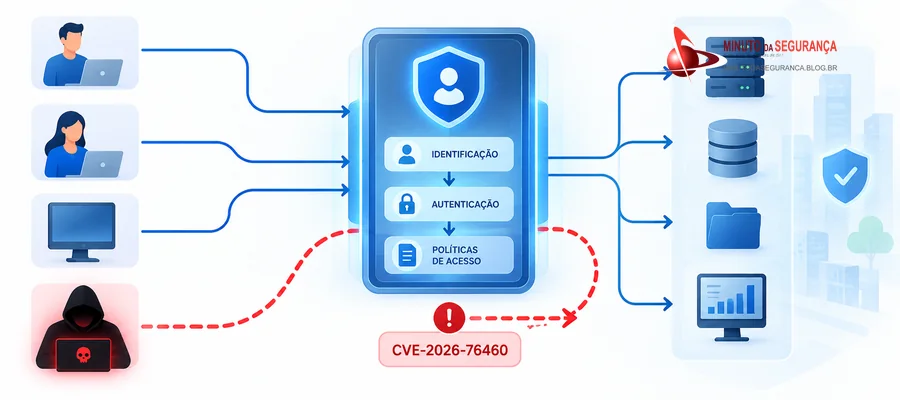
Uma vulnerabilidade de severidade máxima no Cisco Identity Services Engine está sendo explorada em ataques reais. A CVE-2026-76460 permite que um invasor remoto e não autenticado contorne controles de autenticação de uma API e alcance o equipamento sem passar pela interface de gerenciamento. A correção já existe, mas a resposta não termina no patch quando há suspeita de comprometimento.
Por que a falha é especialmente sensível
O Cisco Identity Services Engine, ou ISE, funciona como uma plataforma de controle de acesso à rede e de aplicação de políticas baseadas em identidade. Em muitas organizações, ele participa da decisão sobre quais usuários, dispositivos e sistemas podem entrar na rede e quais recursos poderão alcançar depois da autenticação. Isso transforma o próprio appliance em um ativo de confiança elevada.
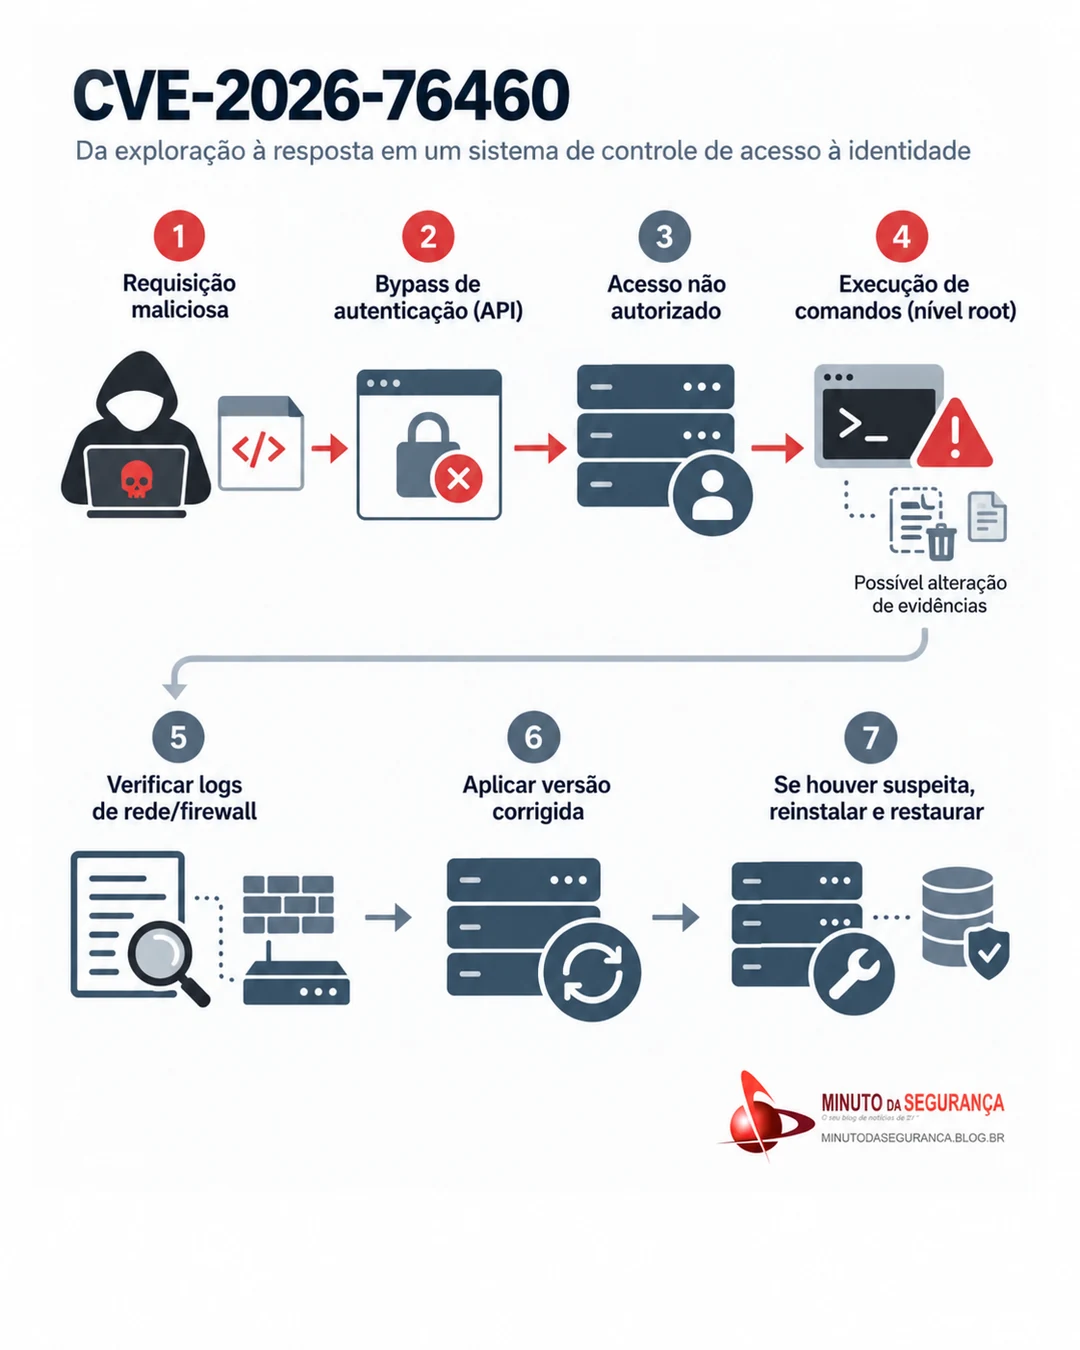
A Cisco classificou a CVE-2026-76460 com nota CVSS 10.0. Segundo o advisory oficial, o problema está em um endpoint de API que não aplica controles de autenticação de forma suficiente. Um invasor remoto pode enviar uma requisição especialmente preparada e obter acesso não autorizado ao equipamento, contornando a interface web de administração.
O impacto atinge Cisco ISE e Cisco ISE Passive Identity Connector (ISE-PIC), independentemente da configuração. A Cisco também confirmou que seu Product Security Incident Response Team tem conhecimento de exploração ativa e recomenda a atualização para uma versão corrigida o mais rapidamente possível.
Exploração ativa muda a prioridade do patch
Quando uma vulnerabilidade crítica já está sendo explorada, a discussão deixa de ser apenas sobre severidade teórica. O risco passa a envolver a possibilidade concreta de que um ISE vulnerável já tenha recebido tentativas de exploração antes mesmo de a equipe concluir seu ciclo normal de patching.
O cenário é agravado pela posição do ISE na arquitetura. Um comprometimento desse tipo de sistema pode expor informações administrativas, alterar a confiança em decisões de acesso e criar um ponto de apoio com alto valor operacional. A Cisco alerta ainda que um atacante que avance no equipamento pode executar comandos com privilégios de root, o que amplia tanto o impacto quanto a capacidade de ocultar rastros.
Esse último ponto é decisivo para resposta a incidentes. Logs armazenados apenas no appliance não podem ser tratados como fonte única de verdade quando o invasor pode alterar ou remover evidências. Por isso, a investigação deve incluir registros de firewall, proxies, SIEM, infraestrutura de rede e outras fontes externas ao equipamento.
Appliances de segurança sob ataque: rootkit em F5 BIG-IP e falhas no Cisco FMC elevam o alerta
IA encurta a janela do patch: correções de segurança podem virar pistas para novos ataques
Versões corrigidas
A Cisco publicou correções para as linhas suportadas do ISE e do ISE-PIC. As primeiras versões com o ajuste são 3.1 Patch 12, 3.2 Patch 11, 3.3 Patch 12, 3.4 Patch 7 e 3.5 Patch 4. A linha 3.0 já atingiu o fim da manutenção de software e deve ser migrada para uma versão suportada que inclua a correção.
A recomendação prática é inventariar imediatamente todos os nós do deployment, confirmar a versão efetivamente executada em cada um e eliminar exceções silenciosas. Ambientes distribuídos não devem validar apenas o nó administrativo mais visível: a checagem precisa cobrir todos os componentes do ISE presentes na arquitetura.
Como procurar sinais de comprometimento
A Cisco orienta revisar o arquivo access.log em busca de nomes de usuário suspeitos e fazer essa análise em cada nó do deployment. O advisory apresenta como exemplo a busca por dummyuser, mas deixa claro que a verificação não deve se limitar a um único valor conhecido.
Em ambientes distribuídos, a investigação precisa considerar os arquivos de log de todos os nós. A Cisco também recomenda coletar um support bundle com debug logs quando necessário para ampliar a análise dos registros do API gateway.
Como um invasor pode alcançar execução de comandos com privilégios de root, a ausência de evidência local não deve ser interpretada automaticamente como ausência de comprometimento. Registros de rede externos são fundamentais para identificar downloads, uploads, conexões inesperadas e interações com endereços não usuais.
Patch não substitui resposta a incidente
Atualizar um nó vulnerável impede a exploração da falha corrigida dali em diante, mas não remove automaticamente persistência, artefatos ou alterações feitas antes da atualização. Por isso, o estado do equipamento antes do patch precisa entrar na avaliação de risco.
Quando houver atividade suspeita, a Cisco recomenda reimaginar os nós afetados e restaurar a configuração a partir de backup confiável, se necessário. A medida é mais custosa que apenas aplicar um patch, mas reduz a incerteza sobre o estado de um sistema que pode ter sido controlado com privilégios elevados.
A organização também deve revisar credenciais administrativas relacionadas ao ISE, integrações com diretórios e sistemas de autenticação, segredos de API, contas de serviço e conexões de gestão. A recuperação de um equipamento crítico não pode deixar intactos credenciais ou relacionamentos de confiança que possam ter sido expostos durante a invasão.
Controles prioritários para reduzir o risco
A primeira prioridade é reduzir a superfície de gerenciamento. Interfaces administrativas e APIs do ISE não deveriam estar acessíveis a redes ou origens que não necessitam desse acesso. Infrastructure ACLs e filtragem de rede podem limitar quem consegue chegar ao serviço, embora não substituam a atualização.
Em seguida, é necessário fortalecer a telemetria. Logs do ISE devem ser encaminhados para infraestrutura externa e protegida, com retenção suficiente para análise retrospectiva. Firewall, proxy, DNS, SIEM e outros pontos de observação precisam ser correlacionados para que uma eventual limpeza de rastros no appliance não elimine toda a evidência disponível.
Por fim, o ciclo de gestão de vulnerabilidades deve tratar sistemas de identidade e controle de acesso como ativos de prioridade máxima. A combinação de exploração ativa, acesso remoto sem autenticação e possibilidade de execução privilegiada reduz drasticamente a margem para processos de correção lentos ou exclusivamente mensais.
O que a equipe deve fazer agora
As ações mais urgentes são confirmar a presença de Cisco ISE ou ISE-PIC, mapear as versões em todos os nós, atualizar para a primeira release corrigida correspondente, revisar access.log e correlacionar registros externos. Havendo qualquer indício consistente de exploração, a resposta deve migrar de patching para tratamento de incidente, incluindo reimagem, restauração confiável e revisão de credenciais e integrações.
A CISA incluiu a vulnerabilidade em seu catálogo de falhas conhecidas exploradas, reforçando que a exploração não é apenas potencial. Para agências federais norte-americanas, a inclusão estabelece prazo operacional de correção; para as demais organizações, funciona como mais um sinal objetivo de priorização.
Conclusão
A CVE-2026-76460 combina três características que comprimem a janela de resposta: severidade máxima, exploração ativa e impacto sobre uma plataforma que participa do controle de acesso à rede. Não é uma falha para aguardar o próximo ciclo rotineiro de manutenção.
O trabalho começa com a atualização, mas termina apenas quando a organização consegue responder se houve exploração antes do patch e se o estado atual do ISE ainda pode ser considerado confiável. Em sistemas de identidade, corrigir a vulnerabilidade sem validar a integridade do componente pode preservar uma confiança que já deixou de ser justificável.
Referências
Cisco — Cisco Identity Services Engine Authentication Bypass Vulnerability
TechRadar — Cisco hit by max severity zero-day exploit targeting Identity Services Engine
SecurityWeek — Active Exploitation Triggers Emergency Patch for Cisco ISE Zero-Day
BleepingComputer — Cisco warns of max severity ISE zero-day exploited in attacks

Be the first to comment