Supply Chain: quando o software confiável entrega o ataque
Dependências, pacotes, pipelines e fornecedores fazem parte da superfície de ataque. Na software supply chain, o código pode chegar assinado, atualizado e ainda assim carregar risco. […]
Fornecedores, SaaS, prestadores e parceiros ampliam a cadeia de confiança. Third-party risk exige saber que acesso existe, qual dependência foi criada e como responder quando o risco muda. […]
A migração pós-quântica começa antes da troca de algoritmos. Sem inventário de certificados, bibliotecas, protocolos, chaves e dependências, a organização não sabe o que precisa substituir. […]
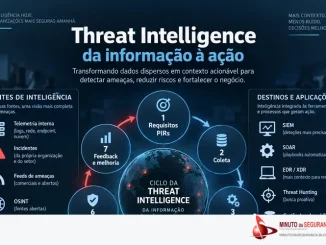
Threat Intelligence transforma dados sobre ameaças em contexto acionável para SOC, gestão de riscos e resposta a incidentes. Entenda conceitos, métricas, ferramentas, controles e requisitos ISO e NIST. […]
PDSI transforma riscos técnicos em prioridades executivas, roadmap, orçamento, métricas e retorno. Entenda como estruturar o planejamento da Segurança da Informação. […]
Backlog de vulnerabilidades pode esconder falhas de ownership, autoridade e capacidade. Entenda como priorizar, cobrar e corrigir o risco. […]
Assessment de Segurança vai além do checklist. Entenda diferenças entre NIST, ISO 27001/27002, CIS Controls, PCI DSS e COBIT, limitações, benefícios e como transformar evidências em prioridades de risco. […]
A migração pós-quântica exige mais que novos algoritmos. Inventário criptográfico, crypto-agility, HSMs e governança definem a segurança da transição. […]
NIST e CISA publicaram novas recomendações para proteger tokens de identidade, acesso e assertions contra falsificação, roubo e uso indevido em ambientes cloud. Entenda os riscos, o impacto e os controles prioritários. […]
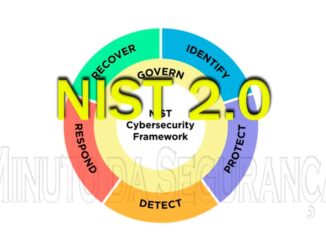
NIST Cybersecurity Framework 2.0: 4 etapas para começar. Veja por onde começar a colocar as mudanças em ação. O Instituto Nacional de Padrões e Tecnologia (NIST) revisou o livro sobre a criação de um programa […]
NIST lança versão 2.0 do Landmark Cybersecurity Framework. A agência finalizou a primeira grande atualização do quadro desde a sua criação em 2014. O Instituto Nacional de Padrões e Tecnologia (NIST) atualizou o amplamente utilizado […]
NIST e a Gestão dos Riscos de Segurança Cibernética. Instituto Nacional de Padrões e Tecnologia (NIST) atualizou o seu Cybersecurity Framework (CSF) lançando a versão 2.0. Para antecipar o futuro e tentar garantir a utilidade […]
O que há de novo no NIST Cybersecurity Framework 2.0. A atualização da estrutura do NIST adiciona uma nova função de “governo” para segurança cibernética. Introduzido pela primeira vez há quase uma década como orientação […]
Webinar – Inovando na Avaliação de Risco Cibernético e simulação do ROI – MindSec & Mastercard. Neste Webinar trazemos uma nova abordagem e como Inovar na Avaliação de Risco Cibernético e simulação do ROI com […]
Data Loss Prevention e Conformidade com a LGPD, NIST 800-171, GDPR e HIPAA e padrões como PCI-DSS. Em um mundo cada vez mais conectado onde a privacidade tem sido discutida em diversos níveis. Já publicamos […]
@ MindSec Segurança e Tecnologia da Informação Ltda.