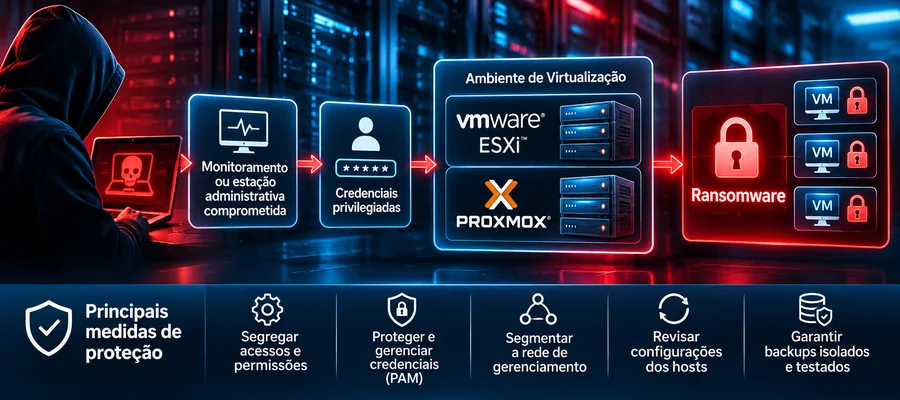
Dois incidentes investigados pela Kaspersky mostram como credenciais privilegiadas e configurações inseguras permitiram que criminosos alcançassem servidores VMware ESXi e Proxmox, comprometendo a camada que sustenta aplicações e serviços empresariais.
Um servidor de monitoramento com acesso amplo aos hipervisores. Senhas administrativas reutilizadas. Credenciais guardadas em anotações de uma estação de trabalho. Essas fragilidades aparecem em dois casos analisados pela equipe de resposta a incidentes da Kaspersky, publicados em 6 de novembro. Em ambos, os invasores chegaram à infraestrutura de virtualização sem precisar recorrer a uma vulnerabilidade inédita no hipervisor.
A diferença em relação a um ransomware executado dentro de uma máquina virtual é o alcance. Quem controla o host pode interferir em várias cargas de trabalho ao mesmo tempo. Bancos de dados, aplicações corporativas e serviços de autenticação, embora separados em máquinas virtuais, continuam dependendo da mesma camada administrativa e física.
Uma conta root reutilizada abriu o caminho no VMware ESXi
No primeiro caso, associado ao ransomware BlackNevas, a investigação identificou atividades suspeitas em um ambiente Windows virtualizado e o uso de ferramentas legítimas, entre elas AnyDesk e GMER. A infraestrutura contava com o PRTG Network Monitor, cujo servidor possuía conectividade ampla com os hosts ESXi. A mesma senha root era utilizada em diferentes hosts.
Depois de alcançar o ambiente de monitoramento, o atacante utilizou essas credenciais para abrir sessões SSH nos hipervisores. Os registros examinados pelos pesquisadores mostram uma tentativa de executar um binário malicioso bloqueada inicialmente pela configuração execInstalledOnly. Com privilégios root, o invasor conseguiu alterar essa proteção por meio do esxcli, executar o ransomware e tentar eliminar vestígios. A reutilização da senha facilitou o acesso a outro host.
O detalhe técnico importa: o sistema de monitoramento precisava consultar disponibilidade e desempenho, mas o acesso administrativo irrestrito transformou uma ferramenta de observabilidade em caminho para o controle dos hipervisores. Mesmo uma proteção ativa perde parte da eficácia quando a conta comprometida tem permissão para desabilitá-la.
No Proxmox, as credenciais estavam nas anotações do administrador
O segundo incidente, relacionado ao ransomware The Gentlemen, começou por outro caminho. O invasor encontrou informações de acesso e credenciais privilegiadas armazenadas sem proteção adequada na estação de um administrador. Com esses dados, conseguiu autenticar-se no Proxmox como root e utilizar funcionalidades legítimas de console remoto, incluindo conexões VNC por WebSocket.
A investigação descreve o uso desse acesso para avançar pelo ambiente e executar o ransomware no cluster. Não foi necessário explorar uma falha desconhecida da plataforma. A combinação de uma estação administrativa comprometida, segredos expostos e permissões elevadas forneceu os meios necessários para atingir as máquinas virtuais.
Há um desafio de detecção nesses casos. Ferramentas instaladas apenas dentro das máquinas virtuais podem não enxergar a execução maliciosa no próprio host. E uma sessão autenticada com credenciais reais pode se confundir com manutenção legítima se a empresa não correlacionar identidade, origem, horário e alterações administrativas.
O risco para empresas que concentram serviços na virtualização
Uma empresa pode manter sistemas financeiros, aplicações comerciais, controladores de domínio e bancos de dados em máquinas virtuais distintas e, ainda assim, depender de poucos hosts para tudo funcionar. O comprometimento de um hipervisor ou cluster pode interromper vários serviços simultaneamente. A recuperação se torna ainda mais difícil quando os backups, consoles de gestão e repositórios de armazenamento compartilham as mesmas credenciais administrativas.
Os incidentes recomendam uma revisão concreta das permissões. Sistemas de monitoramento devem operar com contas próprias e privilégios mínimos, sem senhas root compartilhadas. A administração de ESXi e Proxmox precisa ficar restrita a redes e estações de gestão autorizadas; SSH, consoles e acessos excepcionais devem ser controlados e auditados. Cofres de senhas e soluções PAM ajudam a retirar credenciais privilegiadas de scripts, arquivos locais e anotações.
Também merece atenção a telemetria dos hosts: ativação inesperada de SSH, alterações em execInstalledOnly, mudanças de contas e permissões e operações incomuns sobre máquinas virtuais são sinais que podem justificar investigação. Backups isolados ou imutáveis, com credenciais independentes e restauração testada, reduzem o risco de perder também a capacidade de recuperação.
O problema exposto pela Kaspersky não depende de uma tecnologia específica. VMware ESXi e Proxmox foram comprometidos por caminhos distintos, mas ambos mostraram o custo de concentrar privilégios sem proteção proporcional. Um hipervisor atualizado continua vulnerável a abuso administrativo quando uma credencial roubada permite controlar a infraestrutura inteira.


Be the first to comment