Investigação da Group-IB identificou milhares de celulares Android comprometidos e perdas estimadas em milhões de dólares. A fraude pode ser executada no próprio aplicativo bancário da vítima, sem que o criminoso precise entrar na conta por outro aparelho.
O cliente abre o aplicativo do banco no celular de sempre, a partir da localização habitual, e a instituição reconhece o dispositivo. Em uma operação normal, esses sinais ajudam a confirmar que a transação é legítima. Na campanha de malware Mirax, investigada pela Group-IB, eles podem continuar presentes mesmo quando quem controla a tela é um criminoso. Essa diferença ajuda a explicar por que ataques de tomada de controle de dispositivos móveis representam um problema tão difícil para os sistemas de prevenção a fraudes.
Segundo a pesquisa publicada em 5 de novembro de 2026, milhares de aparelhos Android de clientes bancários foram infectados entre março e setembro em países do Oriente Médio, Turquia e África. A atividade teve picos durante o período do Eid e no fim de julho. A empresa identificou transferências internacionais não autorizadas e estimou perdas na casa dos milhões de dólares, com base em sua telemetria e em casos confirmados por bancos afetados. Não se trata de um balanço definitivo: vítimas que não comunicaram o prejuízo e infecções fora da visibilidade dos pesquisadores podem elevar esse número.
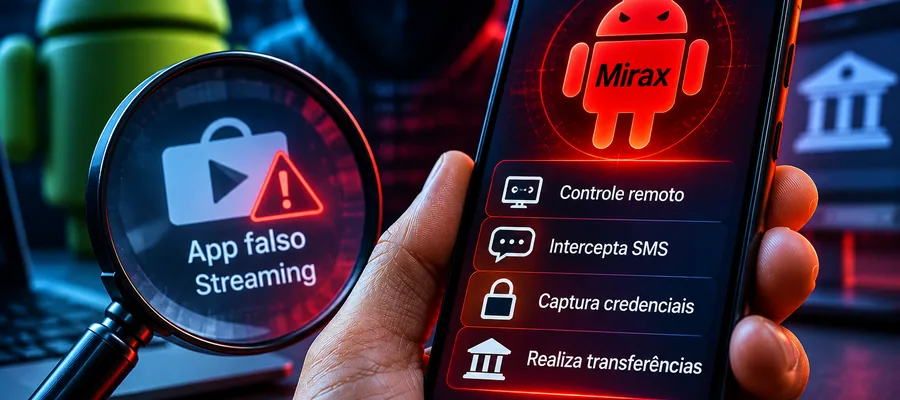
O Mirax não depende, inicialmente, de uma mensagem que se apresente como comunicação do banco. A isca descrita pela Group-IB é mais discreta: um aplicativo gratuito de vídeos ou streaming, de baixa reputação, que parece cumprir sua função e exibe anúncios. As evidências apontam que banners e links apresentados nesse ambiente conduzem a um instalador obtido fora da loja oficial. Um dos instaladores identificados utilizava o nome TikTok 18+, sem relação com o serviço legítimo. É importante distinguir as etapas: a pesquisa não afirma que o código malicioso principal tenha sido distribuído diretamente pela Google Play.
A permissão que transforma um aplicativo suspeito em controle remoto
Depois da instalação, a carga maliciosa procura se passar por um componente do sistema chamado Google Play Services. Para tornar a identificação menos evidente, uma das versões analisadas substitui uma letra latina por um caractere cirílico visualmente parecido. O objetivo é convencer o usuário de que está diante de uma solicitação confiável, quando o programa tenta obter acesso aos Serviços de Acessibilidade do Android.
Essa permissão é legítima e importante para pessoas que precisam de recursos assistivos. O problema aparece quando um aplicativo malicioso recebe autorização para observar a interface e executar ações nela. No Mirax, a Group-IB identificou mecanismos que orientam a vítima a conceder o acesso. A partir daí, o operador pode acompanhar o que aparece na tela, interagir com aplicativos, registrar informações digitadas, interceptar SMS e notificações e capturar códigos de autenticação. O malware também consegue obter o PIN, a senha ou o padrão de desbloqueio para reutilização posterior.
Na prática, o ataque deixa de depender apenas da captura de uma senha. O criminoso pode abrir o aplicativo financeiro instalado, aproveitar uma sessão autenticada e cadastrar um novo favorecido ou iniciar uma transferência. Como a ação acontece no telefone da vítima, o endereço de rede, o aparelho reconhecido e outros sinais de contexto podem parecer coerentes. Isso não significa que todos os controles antifraude sejam inúteis; significa que a confiança depositada exclusivamente na origem da transação é insuficiente para identificar esse tipo de abuso.
O Mirax ainda procura ganhar tempo. A pesquisa descreve ocultação do ícone do aplicativo, mudanças nos identificadores usados nas diferentes versões, mecanismos de persistência após reinicializações e tentativas de impedir que o usuário abra ferramentas de segurança ou a tela de desinstalação. Uma falsa tela de atualização, ou mesmo uma sobreposição preta, pode esconder atividades enquanto o operador movimenta o dispositivo. A vítima pode perceber apenas que o celular está estranho ou temporariamente indisponível.
Há um componente técnico menos visível que torna a operação especialmente adaptável. Os arquivos instalados não carregam necessariamente todos os modelos de telas falsas nem a relação completa dos aplicativos que serão atacados. Essas configurações são enviadas posteriormente pelos servidores de comando e controle. A comunicação observada utiliza dois canais WebSocket, um para comandos e outro para transferência de dados, com alternativa por consultas HTTP prolongadas. A resolução por DNS-over-HTTPS também pode reduzir a visibilidade de consultas em mecanismos convencionais de monitoramento DNS.
Para as equipes de segurança, a consequência é concreta: analisar apenas o APK encontrado em um telefone pode não revelar os bancos efetivamente visados ou a configuração usada durante a fraude. A mesma família de malware pode receber novos modelos de sobreposição e listas de aplicativos sem exigir que o usuário instale outra versão. A Group-IB associou as amostras investigadas às identificações de campanha aquafina e aquafina_all, com mais de 20 aplicativos bancários e carteiras digitais da região entre os alvos configurados.
O que muda para bancos, fintechs e empresas que usam celulares
O impacto mais imediato recai sobre instituições financeiras e seus clientes. A Group-IB encontrou indícios de transferências para contas no exterior, algumas suspeitas de funcionar como contas intermediárias, além de outras formas possíveis de movimentação dos valores. A investigação sobre o destino completo do dinheiro ainda estava em andamento na data da publicação. O uso do aparelho verdadeiro dificulta a separação entre a atividade do titular e uma operação comandada por terceiros, sobretudo quando a análise se limita a credenciais corretas, geolocalização e reputação do IP.
Esse último ponto ficou ainda mais sensível com a inclusão de um módulo SOCKS5 em uma atualização do Mirax de fevereiro de 2026. Ele permite utilizar o telefone comprometido como proxy residencial, encaminhando tráfego pela conexão da vítima. Assim, uma verificação de localização ou de endereço IP pode encontrar exatamente o ambiente que espera encontrar. A detecção precisa levar em conta o comportamento da sessão e sinais de controle remoto, não apenas o local de onde a requisição parece ter saído.
Para bancos e fintechs, isso aproxima as equipes de segurança digital e prevenção a fraudes. Alertas de uso anormal de acessibilidade, compartilhamento de tela ou acesso remoto, quando coincidem com a inclusão de um favorecido ou com uma transferência, merecem tratamento diferente de uma simples tentativa de login suspeita. A resposta pode envolver verificação adicional por canal independente, retenção temporária da operação quando cabível e contato com o cliente. A Group-IB recomenda justamente a correlação desses indicadores antes que os recursos sejam movimentados.
O caso também interessa a empresas de outros setores. Um celular usado para acessar correio corporativo, aplicações de atendimento, sistemas internos ou autenticação multifator pode expor informações e sessões se estiver sob controle de terceiros. Esse é um risco técnico derivado das capacidades observadas no Mirax, não uma confirmação de que a campanha aquafina tenha atacado organizações brasileiras ou aplicações empresariais. Em ambientes com aparelhos pessoais e corporativos misturados, a organização precisa definir quais acessos são permitidos, quais sinais de comprometimento consegue observar e como revogar sessões quando um dispositivo deixa de ser confiável.
A proteção começa antes da operação bancária. Aplicativos de entretenimento que exigem acesso aos Serviços de Acessibilidade precisam ser tratados com desconfiança, especialmente quando a instalação foi iniciada por anúncios, pop-ups ou arquivos APK obtidos fora de fontes confiáveis. A instalação pela loja oficial, isoladamente, não elimina todos os riscos de redirecionamentos e publicidade abusiva. Também é importante manter o sistema atualizado, revisar permissões concedidas e desconfiar de componentes que imitam serviços do Android.
Se houver suspeita de controle remoto, continuar usando o mesmo telefone para trocar senhas ou contestar transações pode ampliar a exposição. A medida mais segura é interromper operações financeiras naquele aparelho e procurar o banco por um canal independente, usando outro dispositivo confiável. A recuperação deve considerar a remoção da ameaça, a revisão de sessões e credenciais e a verificação das transações recentes. Em dispositivos administrados por empresas, a equipe de TI ou segurança também precisa avaliar o bloqueio de acesso e a preservação de evidências, conforme a política de resposta a incidentes.
Até o momento, a investigação da Group-IB descreve uma campanha configurada para instituições da região estudada. Não há nessa pesquisa confirmação de uma operação equivalente contra bancos brasileiros. Ainda assim, a capacidade de trocar remotamente as telas de fraude e os aplicativos visados significa que a ameaça pode ser adaptada a outros mercados. O desafio para a defesa não está apenas em reconhecer o nome Mirax, mas em identificar quando um dispositivo aparentemente legítimo deixou de estar sob controle do seu proprietário.


Be the first to comment