

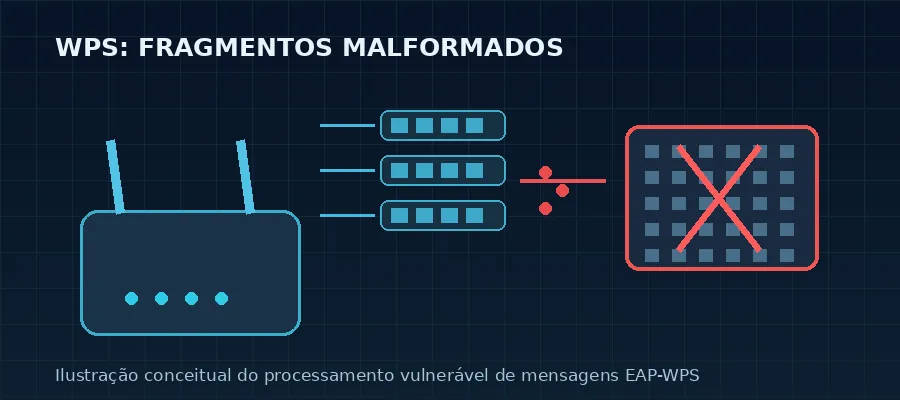
Uma falha na implementação do Wi-Fi Protected Setup (WPS) utilizada em equipamentos com tecnologia Broadcom permite que um invasor situado ao alcance do sinal sem fio execute código no roteador sem conhecer a senha da rede. A pesquisa, divulgada em 16 de outubro, demonstra acesso privilegiado a dispositivos de operadoras e reacende uma questão difícil para empresas e consumidores: quem responde pela segurança de equipamentos que continuam funcionando, mas já não recebem correções?
O pesquisador Quentin Kaiser apresentou a descoberta durante a Hexacon 2026 e a identificou publicamente como WPSplinter. O problema não depende de o atacante ter uma conta administrativa, conectar-se normalmente à rede ou completar o procedimento de cadastramento WPS. Basta, nos dispositivos vulneráveis e nas condições demonstradas, que mensagens sem fio especialmente construídas alcancem o componente responsável por processá-las. Isso muda a lógica de exposição: um roteador instalado atrás de um firewall, sem painel de administração acessível pela internet, ainda pode estar vulnerável a alguém fisicamente próximo.
O erro está no processamento do WPS, não na senha escolhida pelo usuário
O WPS foi criado para simplificar a associação de equipamentos a redes Wi-Fi. Na implementação legada da Broadcom, mensagens EAP-WPS podem chegar fragmentadas e precisam ser remontadas antes do processamento. Kaiser identificou que o código não limita corretamente o tamanho dessa remontagem ao espaço de memória disponível. O resultado pode ser corrupção de memória, exposição de informações e execução de código arbitrário. A pesquisa descreve técnicas distintas para ambientes baseados em eCos e Linux, mostrando que o problema ultrapassa um único modelo comercial.
Nos testes divulgados, um roteador Askey TCG3000, utilizado pela Orange Belgium, foi explorado para recuperar a chave pré-compartilhada da rede Wi-Fi armazenada no equipamento. Em outro cenário, envolvendo um BBOX3V+ da Proximus, o pesquisador obteve uma sessão de comandos remota transmitida por quadros 802.11. As demonstrações são evidências concretas de exploração em laboratório; não constituem, por si só, comprovação de uma campanha criminosa em andamento.
O alcance potencial é expressivo porque a implementação foi incorporada a produtos de diferentes fabricantes. Segundo o pesquisador, a falha está presente em componentes do SDK desde pelo menos 2010. Uma correção incompleta teria sido disponibilizada em 2018, seguida da recomendação de migração para uma implementação baseada em hostapd. Essa migração, porém, depende de fabricantes e operadoras que mantêm e distribuem os firmwares de cada equipamento. Nos dispositivos antigos baseados em eCos, a perspectiva de atualização é particularmente limitada.
Há referências a equipamentos brasileiros, mas exposição precisa ser confirmada
O inventário público associado ao WPSplinter inclui firmwares de equipamentos Sagemcom identificados com operadoras e marcas brasileiras, entre elas GVT e Vivo. É um indício relevante para orientar verificações no país, não uma demonstração de que toda a base instalada dessas operadoras esteja vulnerável hoje. Revisões de hardware, versões de firmware, serviços efetivamente ativos e eventuais alterações feitas pelas operadoras podem mudar o resultado. Por isso, não é tecnicamente correto transformar uma correspondência de firmware em uma afirmação generalizada sobre todos os roteadores em uso no Brasil.
O próprio histórico de divulgação mostra por que esse cuidado importa. Em atualização de 20 de outubro, Kaiser retirou a Telenet da relação de operadoras afetadas depois de receber informações técnicas da empresa. Também informou que a Proximus havia desativado o WPS em sua frota BBox e planejava concluir a correção do software nas semanas seguintes. A situação dos equipamentos deve, portanto, ser acompanhada por fabricante, operadora e versão, e não resumida à ideia de que nenhuma mitigação existe.
O que muda para a segurança das empresas
Em ambientes corporativos, o impacto potencial vai além da perda da senha Wi-Fi. Um equipamento de borda comprometido pode permitir alterações de configuração, observação de tráfego acessível ao roteador, criação de mecanismos de persistência e tentativas de alcançar outros ativos da rede. A extensão desses efeitos depende da arquitetura e dos privilégios efetivamente obtidos. Redes de visitantes mal isoladas, roteadores fornecidos por provedores e equipamentos esquecidos em filiais ou pequenos escritórios merecem atenção especial.
A resposta começa por um inventário confiável: fabricante, modelo, revisão de hardware, versão do firmware, operadora responsável e situação de suporte. O passo seguinte é solicitar uma posição formal do fornecedor sobre a presença do componente WPS vulnerável e a existência de correção ou mitigação aplicada remotamente. Desabilitar o WPS no painel de configuração é uma medida prudente quando possível, mas não deve ser considerada prova de proteção sem confirmação de que o processo vulnerável deixou de aceitar as mensagens exploradas. A documentação do pesquisador oferece mecanismos de identificação, incluindo regras YARA e verificações de firmware, que exigem interpretação técnica e podem produzir indícios, não um diagnóstico definitivo em todos os casos.
Enquanto não houver confirmação de correção, convém manter redes sem fio de convidados e equipamentos não confiáveis separadas dos sistemas críticos, limitar a administração do roteador, monitorar alterações inesperadas e planejar a substituição de dispositivos sem suporte. Para empresas com múltiplas unidades, o tema também é contratual: a gestão de riscos deve estabelecer quem mantém o firmware, qual o prazo de resposta da operadora e como ocorre a substituição de um equipamento que não pode mais ser protegido.
O WPSplinter ilustra uma fragilidade recorrente da infraestrutura conectada: a segurança de um equipamento não termina na instalação nem se resolve apenas com uma senha forte. Quando um componente compartilhado permanece incorporado a diferentes produtos por muitos anos, a correção depende de uma cadeia de fornecedores que nem sempre consegue alcançar o dispositivo instalado na ponta. A decisão mais importante para organizações expostas é identificar exatamente quais equipamentos utilizam, exigir evidência de mitigação e retirar de operação aqueles para os quais não exista caminho de atualização.

Be the first to comment